با تغییر آدرس ورود وردپرس میتوانید بخشی از درخواستهای خودکار به صفحه لاگین را کاهش دهید. این مقاله تنظیم WPS Hide Login، آزمایش مسیر جدید و بازیابی دسترسی در صورت بروز مشکل را توضیح میدهد.
تغییر آدرس ورود وردپرس میتواند درخواستهای خودکار به مسیر پیشفرض ورود را کاهش دهد. برای این کار نیازی به ویرایش فایلهای اصلی وردپرس ندارید؛ افزونه WPS Hide Login مسیر ورود را مدیریت میکند. این تغییر جایگزین رمز قوی، احراز هویت دومرحلهای و بهروزرسانی نیست.
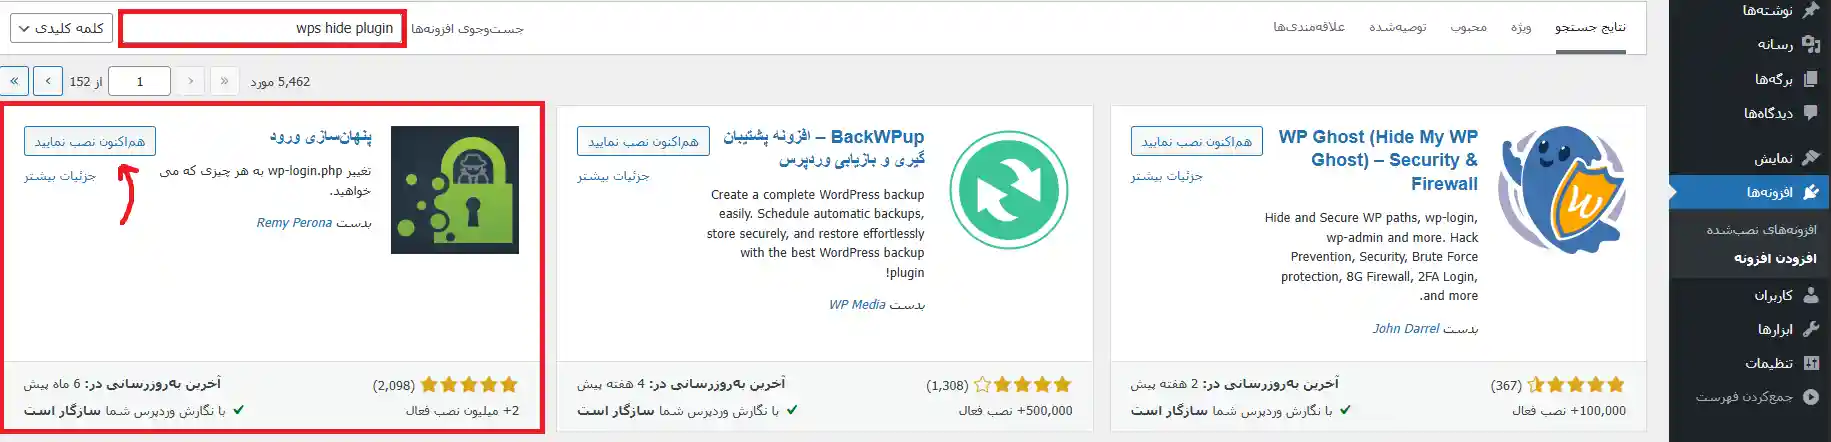
یک بکاپ از سایت بگیرید و مطمئن شوید به File Manager هاست دسترسی دارید. آدرس جدید را در محل امن نگه دارید و صفحه ورود فعلی را تا پایان آزمایش نبندید. اگر نصب افزونه برایتان تازه است، ابتدا روش نصب افزونه در وردپرس را بخوانید.
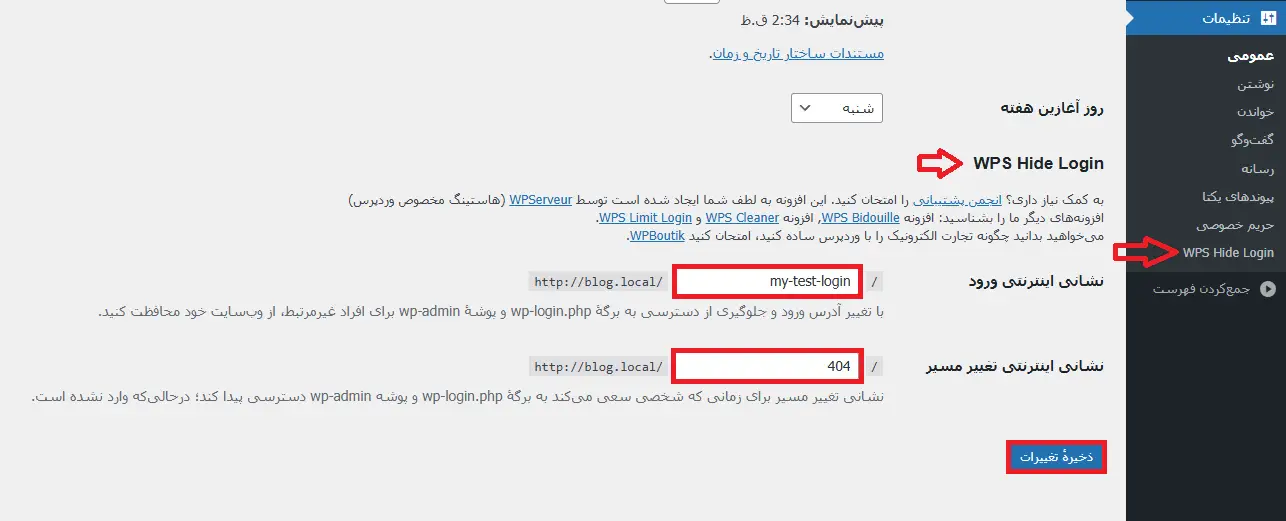
کش سایت و مرورگر را بررسی کنید و مسیر ورود جدید را از کش صفحه مستثنا کنید. افزونههای امنیتی، ورود اختصاصی و تنظیمات شبکه چندسایتی ممکن است بر نتیجه اثر بگذارند. در صورت قطع دسترسی، از File Manager نام پوشه افزونه را موقتاً تغییر دهید تا غیرفعال شود؛ سپس مسیر پیشفرض ورود را امتحان کنید و پس از ورود علت تداخل را پیدا کنید.
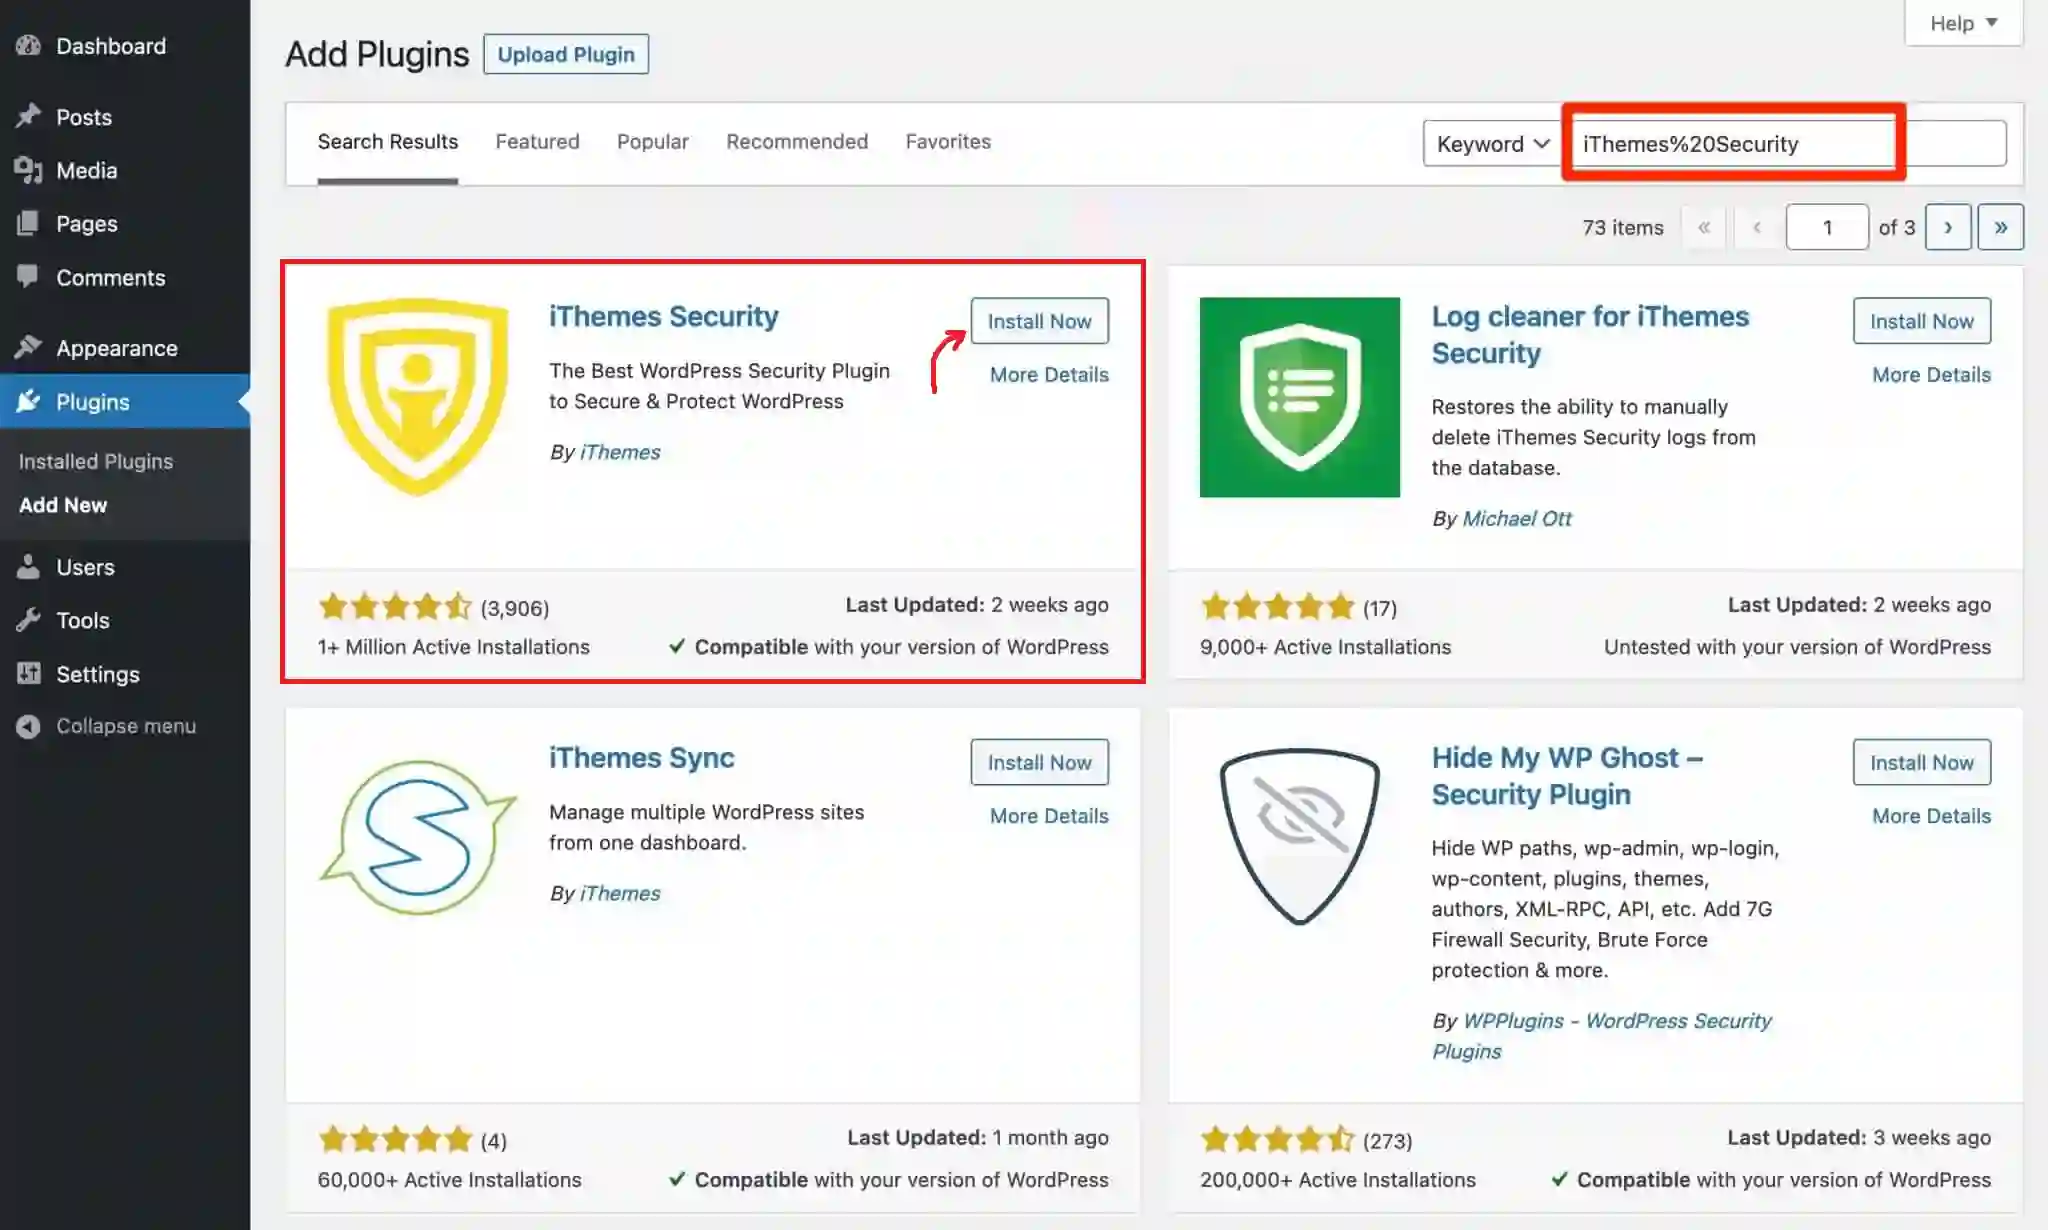
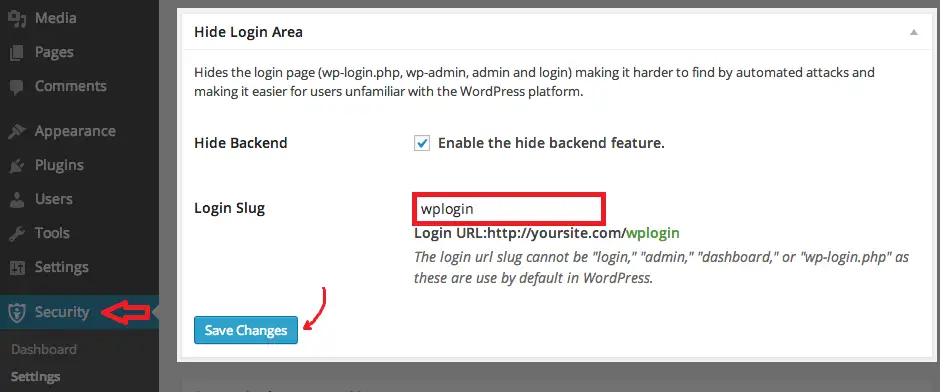
تصاویر زیر از نسخه اولیه مقاله حفظ شدهاند و به رابط قدیمی iThemes Security مربوطاند. مسیر منوها و قابلیتهای نسخه نصبشده را در مستندات همان محصول بررسی کنید؛ مراحل این مقاله بر WPS Hide Login متمرکز است.
برای درخواستهای تکراری، مسدودسازی IP با افزونه را همراه با محدودیت تلاش ورود بررسی کنید. اگر مشکل اصلی فراموشی رمز است، تغییر URL آن را حل نمیکند؛ بازیابی رمز ادمین از دیتابیس راهکار جداگانهای دارد.
خیر. مسیرهای دیگر سایت همچنان در دسترساند و آدرس جدید هم ممکن است کشف شود. نتیجه را با گزارشهای ورود بسنجید و سایر لایههای امنیتی را حفظ کنید.